
 Весна Љ.
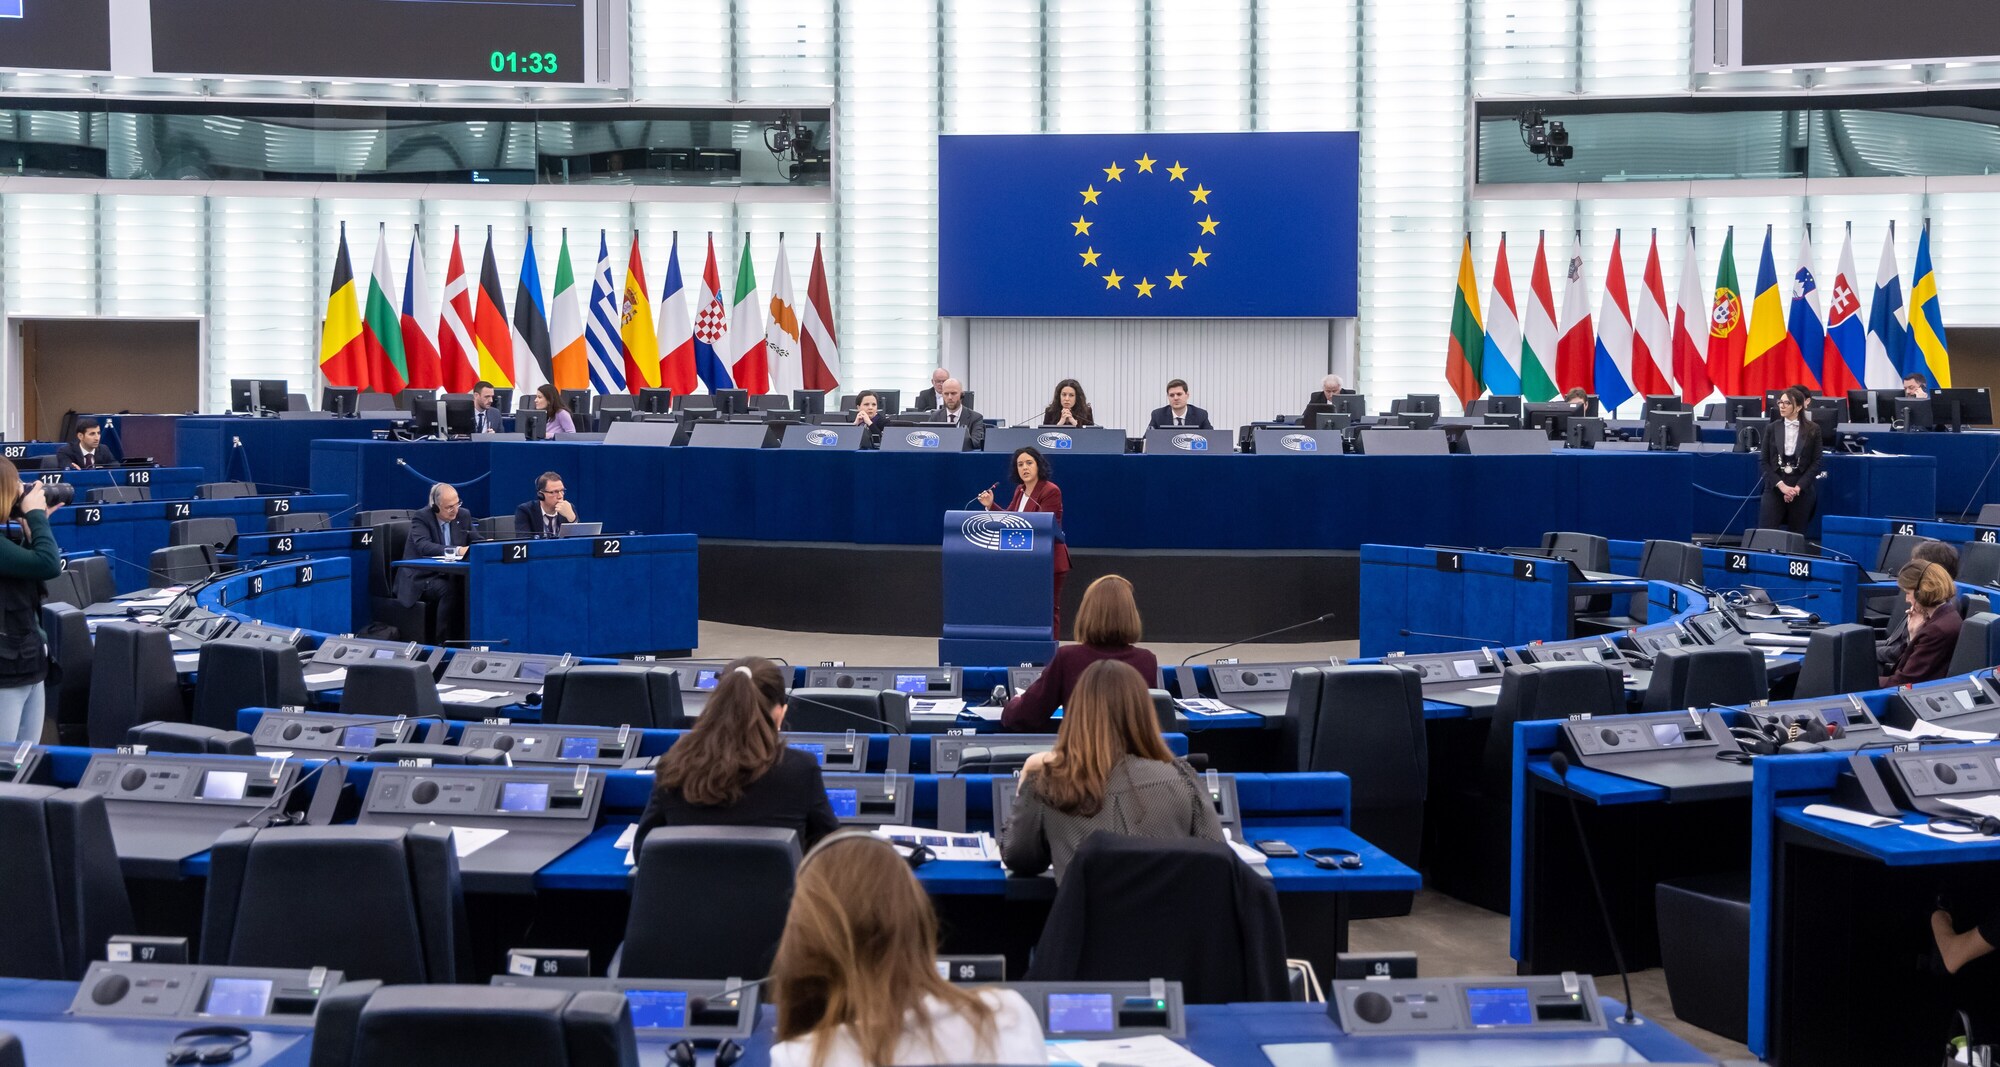
Европскиот парламент ги исклучи вградените ВИ функции на службените таблети на европратениците, откако безбедносните тимови проценија дека дел од алатките испраќаат податоци во клауд
Одлуката била соопштена преку интерен имејл до пратениците, со образложение дека мерката е преземена по препорака на службите за кибер безбедност и заштита на лични податоци. Според пораката, дел од функциите што изгледаат „практични“ за секојдневна работа, всушност користат надворешни сервиси за задачи што можат да се извршат и локално на самиот уред, што отвора ризик од непотребно споделување на содржина надвор од контролираното опкружување.
-

La Linea v23
699 ден
524.25 ден
Во фокусот се сценарија каде што кратки делови од текст, нацрти, резимеа или контекст од документи би можеле да завршат кај провајдери, без корисникот секогаш јасно да забележи што точно се испраќа. Токму затоа, во пораката се наведува дека се прави дополнителна анализа за обемот на податоците што потенцијално се споделуваат, а до целосно разјаснување мерката останува на сила.
Што точно е исклучено, и што останува да работи на уредите на ЕП
Според известувањето, исклучени се „вградените ВИ функции“ како помошници за пишување, сумирање текст, напредни виртуелни асистенти и автоматски резимеа на веб-страници. Ова значи дека опциите што се појавуваат директно во системските алатки или во фабрички вградените апликации нема да бидат достапни на службените таблети, токму поради сомнеж дека дел од обработката се одвива надвор од уредот.
Истовремено, апликации од трети страни и секојдневни алатки остануваат активни, што практично остава „отворена врата“ за индиректна употреба на ВИ преку други сервиси. Затоа пораката не е само техничка забрана, туку и сигнал дека институцијата сака попретпазлив пристап, особено кога станува збор за службени содржини, работни имејлови и документи.
Пораката до пратениците, претпазливост и на лични уреди, со сенка од Cloud Act
Во истиот контекст, европратениците се упатуваат да применат слични мерки и на личните уреди, со преглед и исклучување на непотребни ВИ функции, ограничување на дозволите на апликациите и избегнување внесување службени материјали во алатки што можат да ги обработуваат преку надворешни сервиси. Тоа е практичен потсетник дека безбедноста не завршува со службен уред, туку продолжува и во навиките на корисникот.
Одлуката се вклопува во поширокиот тренд во ЕУ за преиспитување на зависноста од странски дигитални платформи, особено во ситуации каде што правните рамки и пристапот до податоци можат да станат чувствителна тема. Кога институции работат со политика, дипломатија и регулативи, секој „мал“ автоматски резиме-процес може да стане голем безбедносен ризик, па затоа ЕП избира да ја намали изложеноста додека не се потврди што точно се испраќа и каде завршува.