
 Весна Љ.
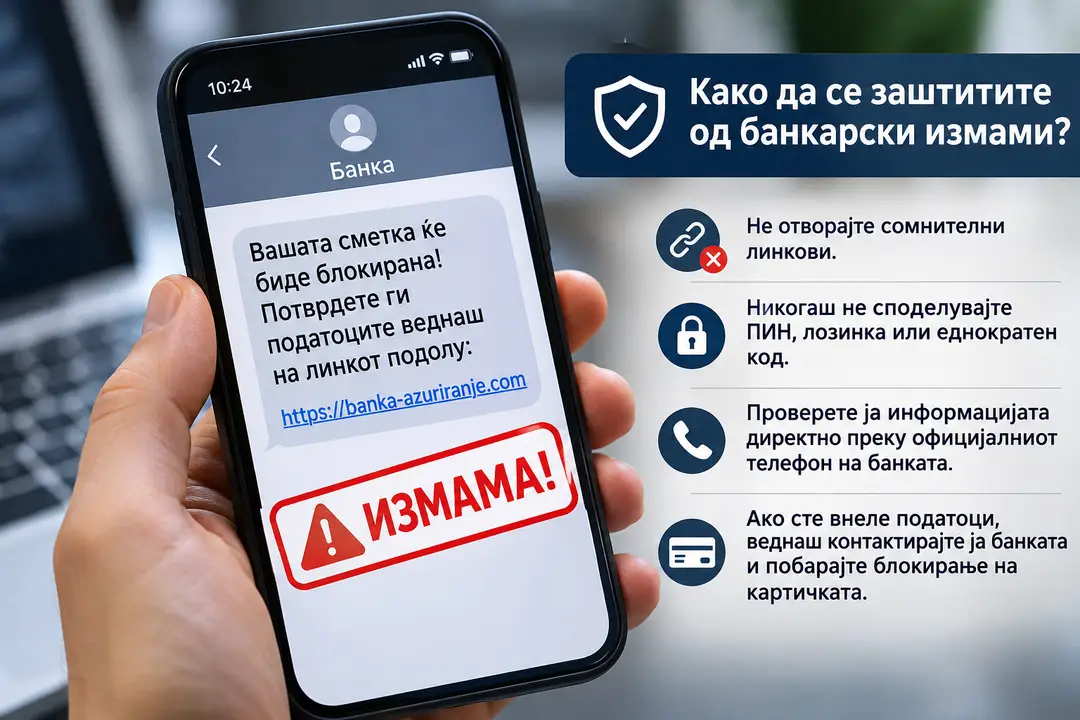
Фишинг и смишинг: Нови закани во дигиталното банкарство
Со сè поголемото користење на електронското и мобилното банкарство, практичноста на дигиталните услуги носи и сериозни безбедносни ризици. Еден од најраспространетите облици на измама е т.н. фишинг, при кој се користат лажни електронски пораки или интернет-страници што изгледаат како официјални страници на банките. Кога измамата се спроведува преку СМС-пораки, таа е позната како „смишинг“.
-

La Linea v6
699 ден
524.25 ден
Најчесто, пораката содржи предупредување дека сметката е блокирана, дека е забележана сомнителна трансакција или дека корисникот мора веднаш да ги потврди своите податоци преку испратениот линк. Целта е примачот да се исплаши, да дејствува избрзано и да ги внесе своите доверливи податоци на лажната страница, по што тие се злоупотребуваат за неовластен пристап и кражба на средства.
Како да препознаете измама и да се заштитите
Народната банка на РСМ категорично предупредува дека банката никогаш нема да ви побара ПИН, лозинка за електронско банкарство, податоци од картичката или еднократни безбедносни кодови преку СМС, електронска пошта или телефонски повик. Доколку добиете порака која бара итно дејствување и содржи непознат линк, најважно е да не отворате ништо и веднаш да ја игнорирате.
Финансиските измами се насочени и кон компаниите, каде измамниците често се претставуваат како деловни партнери и бараат промена на банкарската сметка за плаќање. Европските регулатори дополнително предупредуваат дека со развојот на вештачката интелигенција, измамите стануваат сè поубедливи, вклучувајќи клонирање на гласови и лажни видеообраќања. Доколку се сомневате во валидноста на пораката, веднаш контактирајте ја вашата банка исклучиво преку официјалните телефонски броеви.
„Најважното правило е едноставно: никогаш не споделувајте лозинки, ПИН-кодови или еднократни кодови за потврда по барање добиено преку СМС, електронска пошта или телефонски повик. Неколку дополнителни секунди за проверка можат да спречат сериозна финансиска загуба.“