
 Весна Љ.
Слаба заштита и компромитиран централен регистар
Случајот е директно поврзан со данската ИТ компанија „Pays ApS“, која имала легитимен и овластен пристап до централниот регистар на населението (CPR). Преку овој упад биле достапни имиња, адреси, матични броеви и други клучни лични податоци на граѓаните.
-

Добро утро
699 ден
524.25 ден
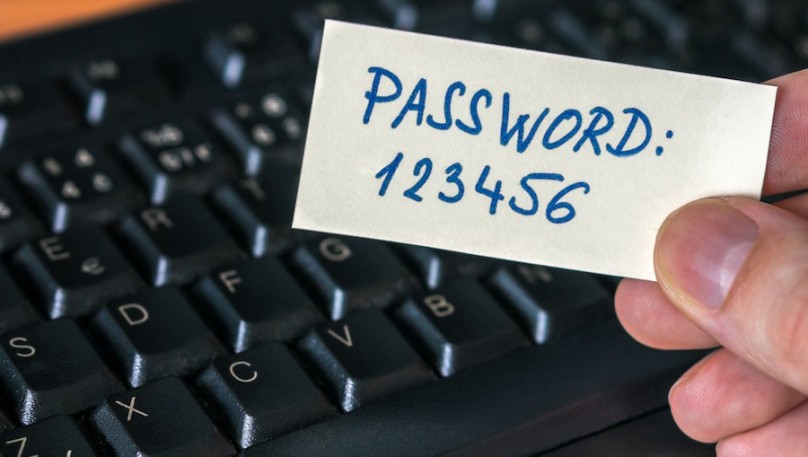
Лицето кое ја презеде одговорноста за хакирањето тврди дека до системот пристапило исклучително лесно, благодарение на слабата лозинка. Наводно, истата лозинка ја користеле најмалку три кориснички сметки во компанијата, од кои едната имала администраторски привилегии.
Милионски пребарувања откриени преку фактура
Според објавените документи, напаѓачот добил пристап на 10 септември. Во периодот до 20 септември, тој извршил околу 14 милиони автоматизирани пребарувања. Интересно е што необичната активност не била забележана преку безбедносните аларми, туку дури на 2 октомври, по проверка на фактура со невообичаено голем број барања.
- Од вкупно 8,8 милиони засегнати записи, приближно 5,5 милиони се однесуваат на живи лица.
- Останатите 3,3 милиони записи припаѓаат на починати лица.
По откривањето на пропустот, пристапот на компанијата до државниот регистар е веднаш прекинат, а полицијата отвори истрага. Лицето што стои зад упадот јавно изјави дека нема намера да ги продава или објавува украдените информации, но случајот останува сериозно предупредување за опасностите од слабата дигитална хигиена.