
 Весна Љ.
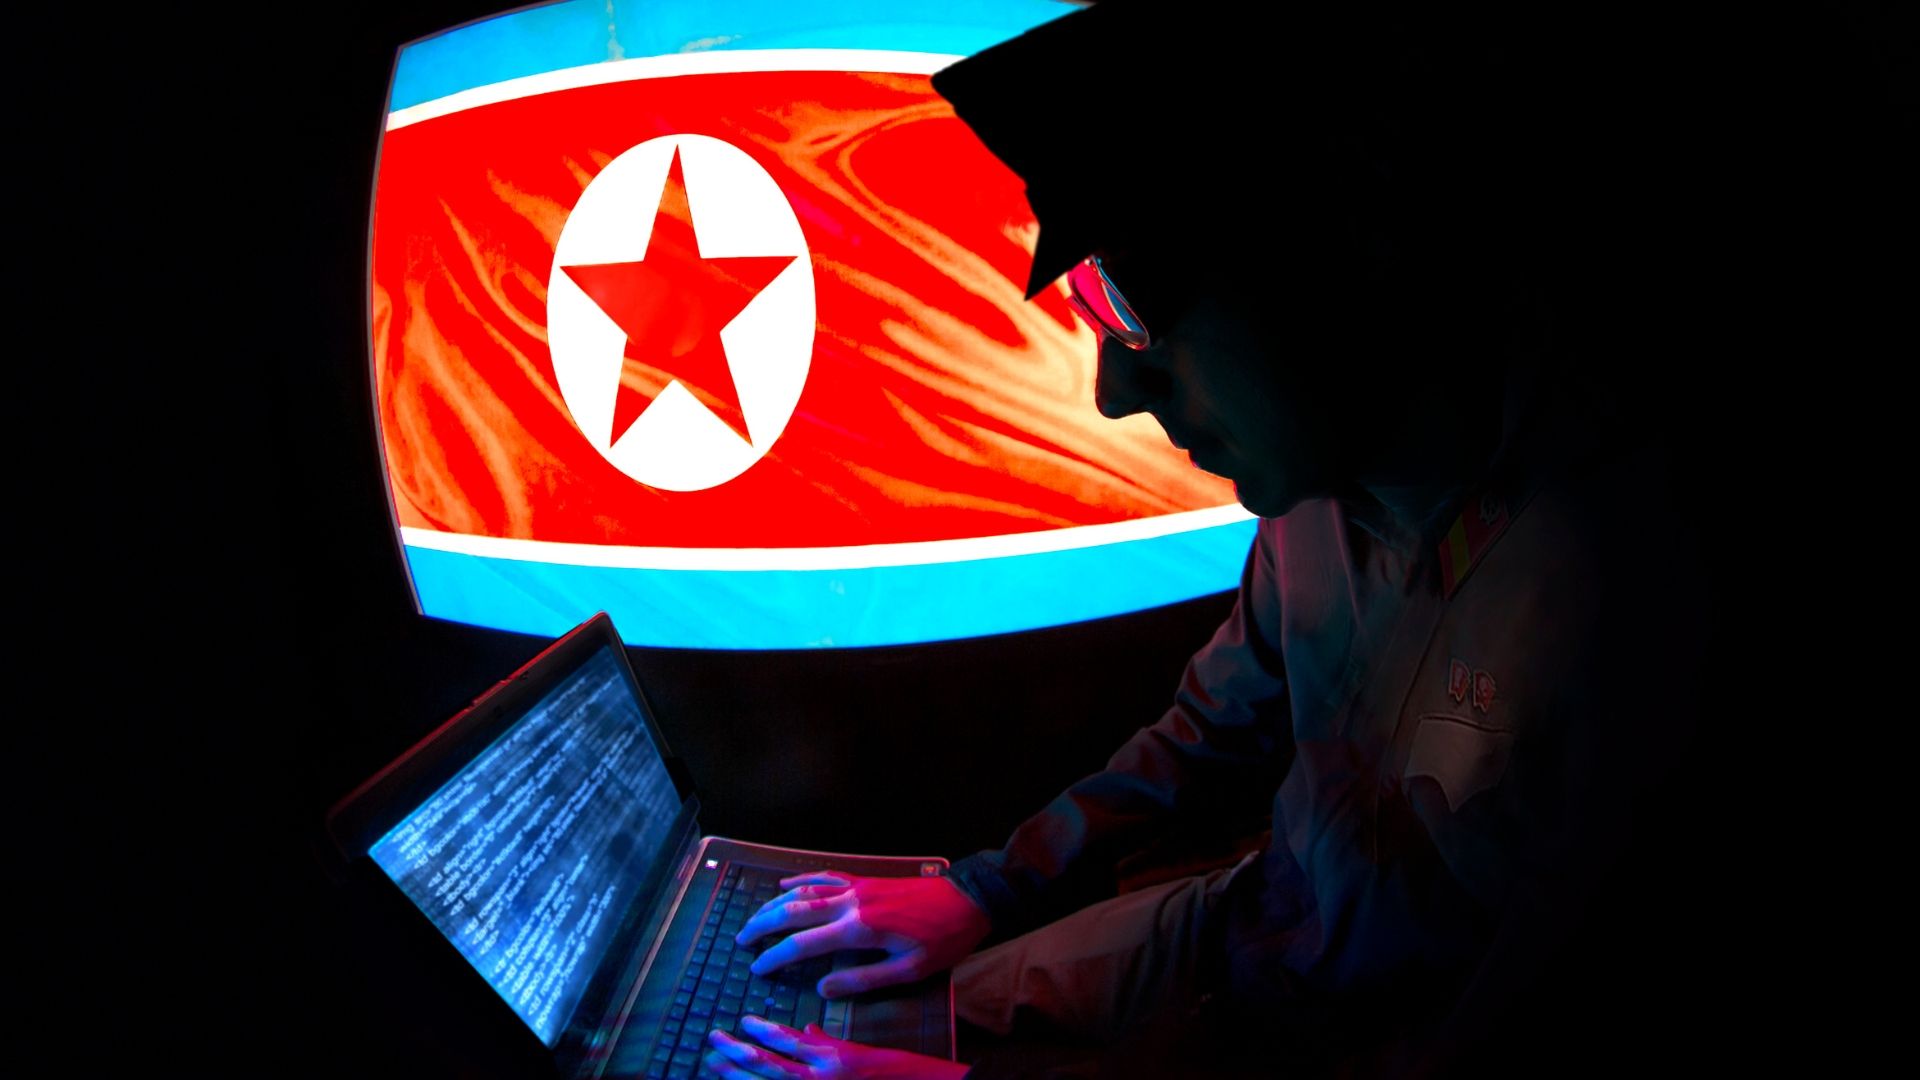
Опасната кампања „FaceStealer“ и лажните видео повици
Според официјалното соопштение на ФБИ, кампањата наречена „FaceStealer“ ги намамува жртвите во лажни верзии на популарни апликации за комуникација, како што се Zoom, Microsoft Teams и Google Meet. Нападот започнува со навидум нормален повик од реален контакт, чиј профил претходно бил хакиран и компромитиран од напаѓачите.
Кога жртвата ќе одговори, хакерите тајно ја снимаат преку нејзината веб-камера, додека на екранот се појавува лажно известување за техничка грешка. За да се „реши“ проблемот, од корисникот се бара да кликне на приложен линк кој веднаш го заразува компјутерот и социјалните мрежи. ФБИ потврди дека досега идентификувало и запленило над 900 вакви видео снимки.
Дипфејк технологија и групата „Sapphire Sleet“
За да ја направат измамата уште поуверлива, хакерите почнале да користат и вештачка интелигенција за креирање на таканаречени „дипфејк“ (deepfake) видеа. Преку оваа технологија, тие симулираат познати и влијателни личности од секторите за криптовалути и блокчејн, со цел полесно да ја придобијат довербата на новите жртви.
ФБИ овие активности ѝ ги припишува на специфичната севернокорејска хакерска група позната како „Sapphire Sleet“ (или UNC1069). Агенцијата нагласува дека станува збор за посебна ќелија, која оперира независно од хакерите кои неодамна беа одговорни за огромната кражба на 6,3 милијарди долари од крипто-берзата Binance.
„Жртвите се намамуваат во видео повици преку лажни верзии на популарни апликации… Кога жртвата ќе одговори на повикот, хакерите ја снимаат, додека на екранот се појавува лажно известување за техничка грешка.“ — предупредува ФБИ.
-
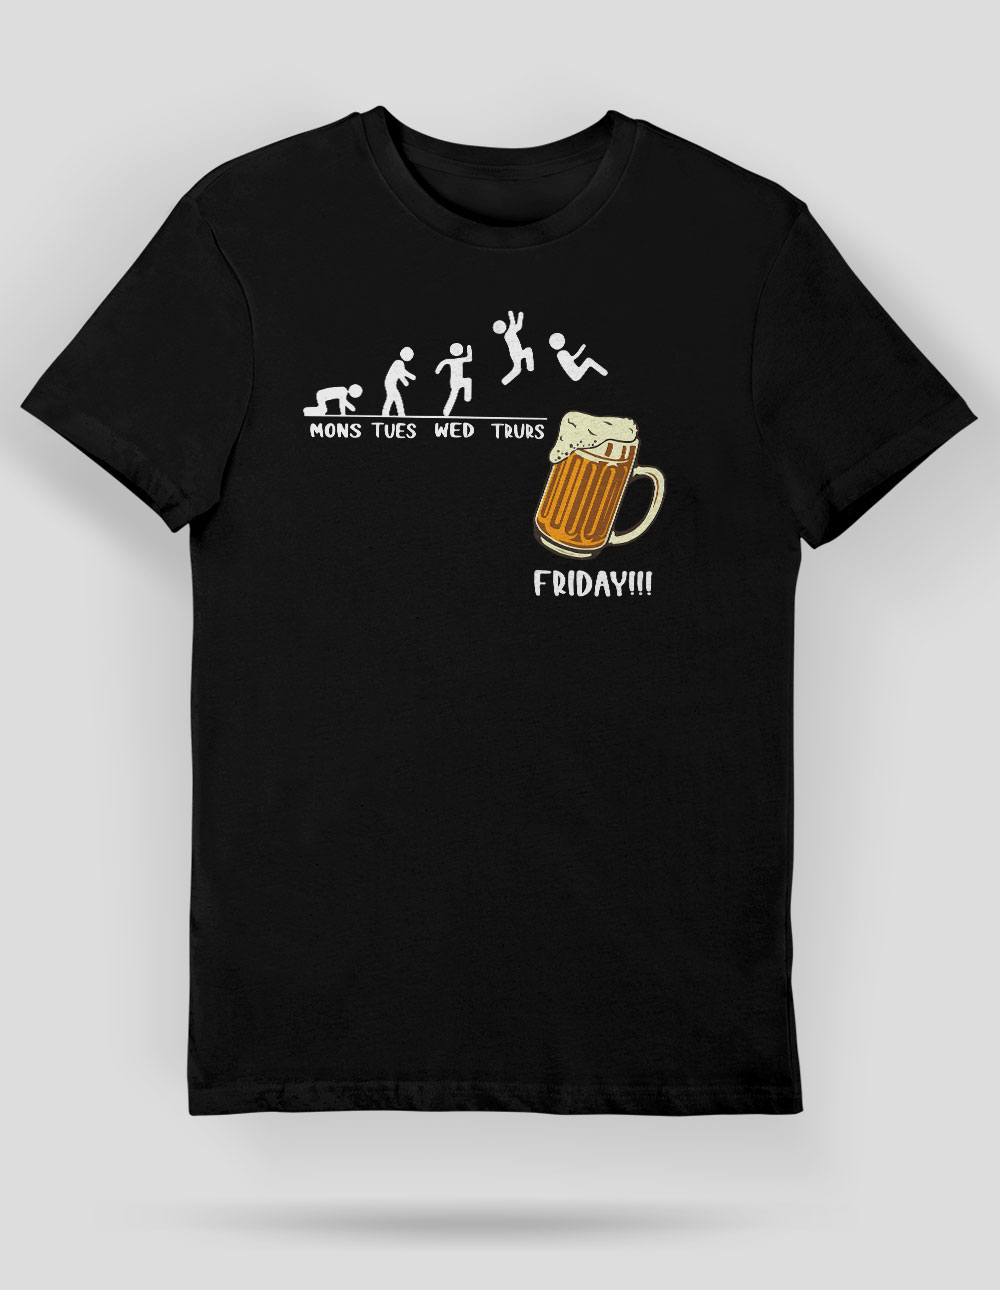
Петок
699 ден
524.25 ден -
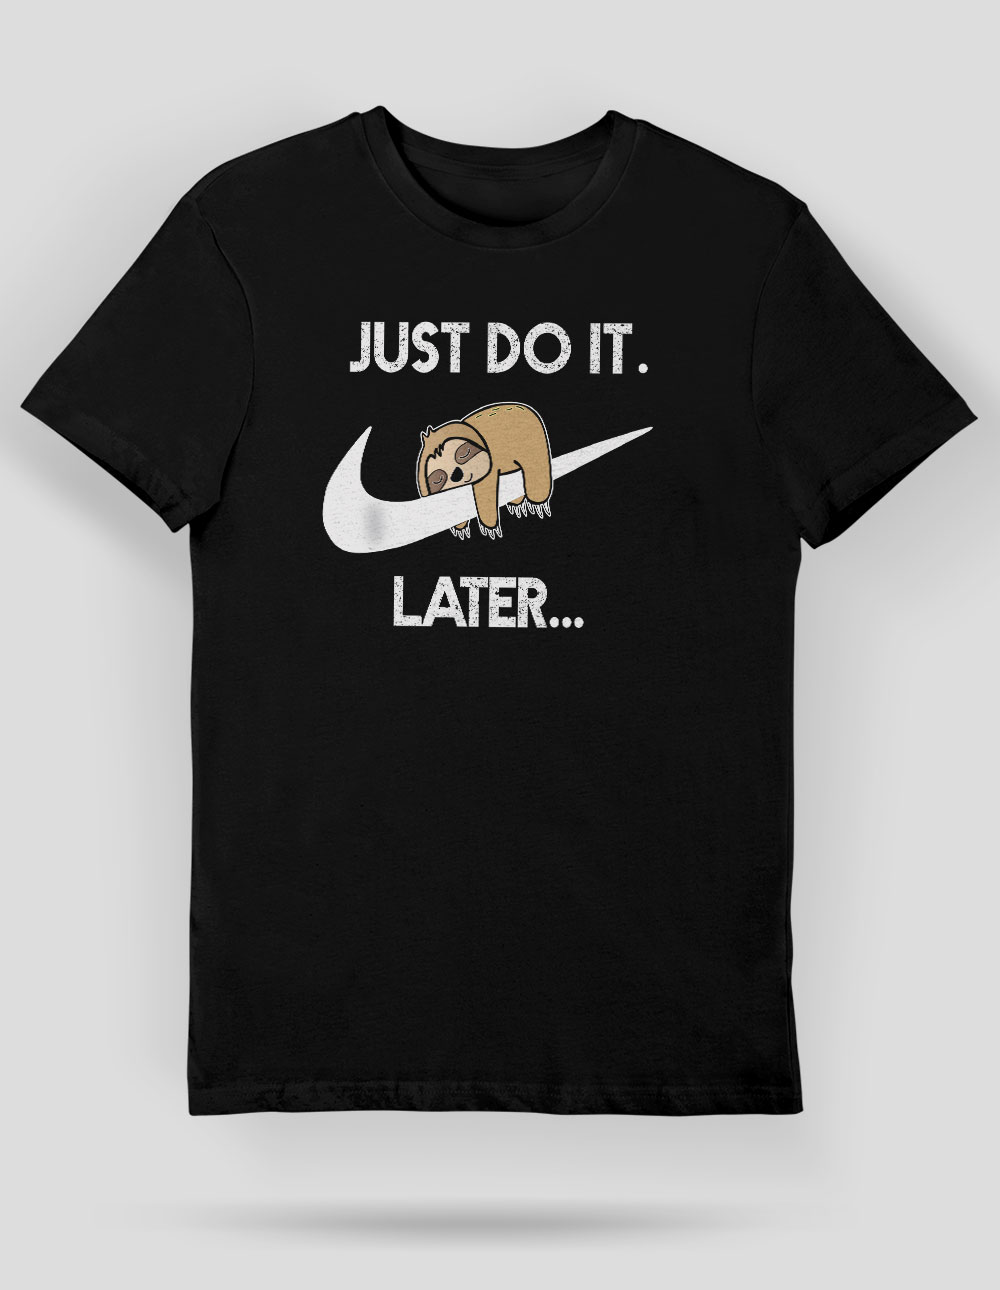
Џаст До Ит!
699 ден
524.25 ден -

Кафе пауза на месечината
699 ден
524.25 ден -

Јога шимпанзо
699 ден
524.25 ден -

Насмевката на музиката
699 ден
524.25 ден -

Време за пиво
699 ден
524.25 ден